0基础小白,用AI轻松发现硬件钱包漏洞,手把手教学
说真的,我觉得写这篇文章没"意义",因为有些坑,你不亲自经历,就无法感同身受的记住,过几天,你就会忘记,这件事情。但还是写一下吧,算是抛砖引玉,因为我这个又不是什么独家核心技术,稍稍走点心的人,都能研究出来,只不过我这次手把手给你每一步的方法。
第一步:安装AI助手
先来这里,下载这个叫QClaw的AI助手,是腾讯出品的,看域名也知道,不是山寨的,不是假的。
安装完打开,用微信登录也行。
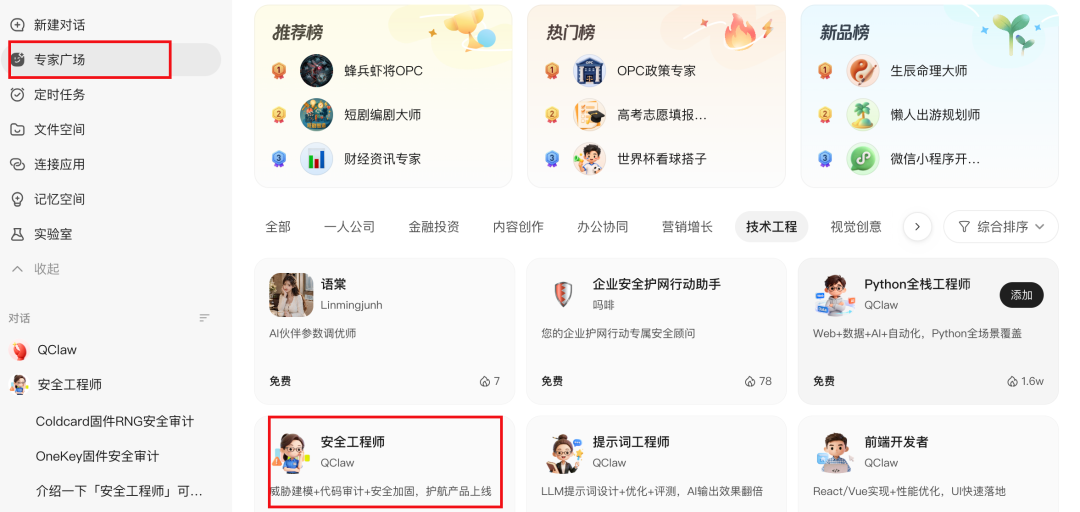
第二步:添加安全工程师
然后左侧找到【专家广场】-找到【技术工程】-看到那个【安全工程师】了吗?添加进去。
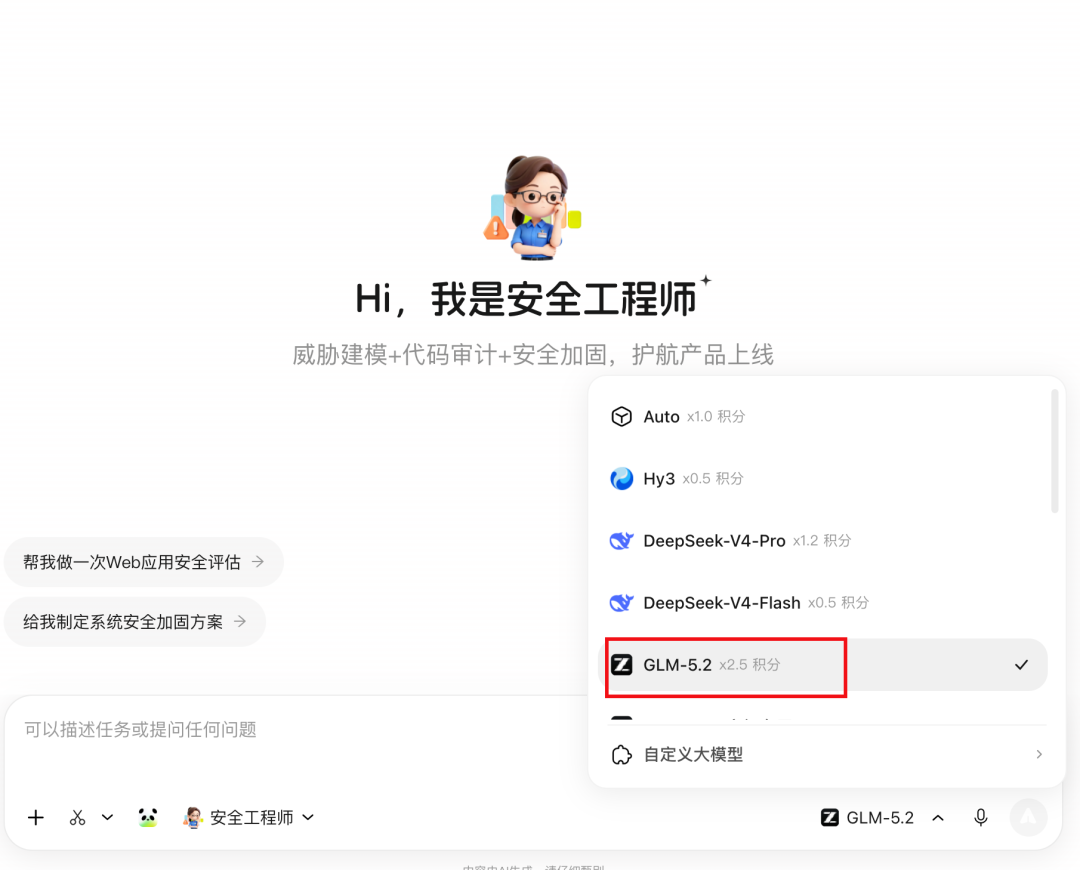
然后再右下角,看到那个AI模型的选择了吗?选择GLM-5.2模型,其他的模型应该也可以,反正哪个需要的积分多,你就选哪个也没毛病。
第三步:复制审计提示词
然后,把这段话,复制到窗口:
你是一名顶级硬件钱包安全审计专家,请审计 GitHub 仓库: https://github.com/Coldcard/firmware
重点分析版本: v3.2.2(作为安全基准)对比v4.0.1以及v4.1.9
目标:寻找 Coldcard Mk2/Mk3 助记词生成安全问题。
请重点审计以下模块:
1. Seed / Mnemonic 生成流程
- 找出 BIP39 助记词生成的完整调用链
- 分析 entropy 从哪里产生
- 判断 entropy 是否来自真正的密码学安全随机源
- 检查是否存在固定值、弱随机数、伪随机数、fallback entropy
2. RNG 随机数系统
重点搜索:rng、random、entropy、os.urandom、hardware random、TRNG
分析:
- 硬件随机数是否被正确调用
- 是否存在 RNG 初始化失败后继续运行
- 是否存在降低熵的 fallback 机制
- 是否存在 deterministic randomness
3. 版本差异分析
请执行逻辑上的代码 diff:v3.2.2 → v4.0.1
重点回答:
- 哪些文件改变了随机数生成逻辑?
- 哪些函数改变了 seed 初始化?
- 是否删除、绕过或者降低了硬件 RNG 的作用?
- 是否增加了新的 entropy 来源?
- 这些变化是否降低了安全性?
4. 攻击者视角分析
假设攻击者知道:
- Coldcard 型号(Mk3)
- 固件版本
- 用户初始化钱包的大致时间
- 用户操作过程
分析攻击者是否可能:
- 缩小 seed 搜索空间
- 暴力恢复助记词
- 批量攻击大量设备
请给出:
- 理论攻击复杂度
- 原始 entropy 大小
- 实际 entropy 大小(如果下降)
- 攻击成本估算
5. 输出格式
请生成专业安全审计报告:
- Executive Summary
- Affected Versions
- Root Cause
- Technical Analysis
- Code Locations
- Attack Scenario
- Severity Assessment
- Recommended Fix
要求:
- 不要只搜索已知漏洞
- 主动阅读代码寻找隐藏风险
- 每一个结论必须引用具体文件路径和代码逻辑
- 如果没有发现漏洞,也必须说明检查过哪些代码路径
重点回答:“v4.0.1 相比 v3.2.2,到底改变了什么,是否导致用户生成的 Bitcoin 私钥安全性下降?”
部分细节,可以自己修改,比如可以不写版本号,直接让AI审计大版本区别,以及重点围绕比特币助记词(私钥)的安全性来分析。
等待大概5-10分钟,也可能更长时间,因为AI要给你本地搭建一些环境,我的电脑本身就有,所以相对快一些,如果遇到问题,就等待AI自己修复,大概率是都能继续运行的。
等结果出来,哪里不懂的,你让AI重点再给你解读一下,或者解释一下。
(此过程大量消耗积分,请务必注意,如果积分不够,可以隔日继续)
触类旁通
到这里,你应该就能触类旁通了,任何所谓的号称100%安全的不管是手机钱包,还是硬件钱包,优先看看是不是开源的,如果开源的,管他喵的三七二十一,直接扔进来检测。
如果是软件钱包,用这个提示词:
你是一名资深区块链安全审计专家,请帮我审计这个 GitHub 开源项目。
项目类型:比特币钱包(重点围绕比特币安全检测) 项目地址:(复制到这里)
请从以下角度进行全面代码审查:
- 是否存在私钥泄露风险
- 助记词生成流程是否安全
- 随机数生成(Entropy/RNG)是否符合密码学安全要求
- HD Wallet 密钥派生过程是否符合 BIP32/BIP39/BIP44 标准
- 私钥、公钥、地址生成逻辑是否正确
- 是否存在后门、隐藏上传、远程控制代码
- 是否存在恶意依赖库
- 是否存在日志打印敏感数据的问题
- 是否存在内存泄露导致私钥暴露的问题
- 是否存在供应链攻击风险
请不要只给总结,需要:
- 指出具体文件路径
- 指出具体代码位置
- 解释风险原理
- 给出风险等级(Critical/High/Medium/Low)
- 给出修复建议
如果没有发现问题,也请说明检查过哪些模块。
如果是硬件钱包,用这个提示词:
你现在是一名专门研究硬件钱包安全的密码学审计专家。 请审计这个硬件钱包的开源代码。(重点围绕比特币安全检测) 项目地址:(复制到这里)
重点关注钱包最核心安全边界:
一、助记词生成安全性
- 助记词在哪里生成?
- 是否完全在安全环境生成?
- entropy 来源是什么?
- 是否使用硬件 TRNG?
- 是否存在弱随机数风险?
- 是否存在固定 seed、测试 seed、fallback entropy?
二、私钥生命周期分析
- 私钥在哪里产生?
- 私钥是否离开安全芯片?
- 私钥是否可能进入普通 MCU?
- 私钥是否可能进入手机 App?
- 私钥是否可能通过 USB/Bluetooth 泄露?
三、签名流程检查
- Bitcoin transaction signing 是否在设备内部完成
- PSBT 流程是否安全
- 是否存在恶意交易替换攻击
- 是否存在地址替换攻击
四、固件安全检查
- firmware 是否可验证
- 是否存在未签名代码执行
- 是否存在升级供应链攻击
- bootloader 是否安全
五、攻击模型 请假设攻击者拥有:
- 用户设备
- USB连接权限
- 恶意电脑
- 恶意手机 App
- 网络监听能力
分析攻击者是否能获得:
- seed phrase
- private key
- xpub
- transaction authorization
输出:漏洞列表 + 风险等级 + 攻击路径 + 修复建议。
验证结果
就这检测报告一出,谁的话也不用信,就根据报告细节,逐步的进行二次验证,甚至交叉验证,因为我发现有时候,AI模型可能因为高峰期间,降低回答质量。
至少通过我的检测,自己曾经用的一些手机钱包,包括Onekey的软件/硬钱包,并没有严重的漏洞,或者说还不至于严重到能被找到规律,大规模做碰撞的地步。
嗯,今天就临时补充这么多,币圈老韭菜老司机可以无视,新手小白建议试试。
愿你穿越牛熊周期,归来仍是囤币少年。
以上是个人思考,不作为投资依据。
💬 评论区
评论加载中... 如果长时间未显示,可能是 GitHub 访问受限。